2026年11月18日、F5はnginxに存在する5件のメモリ安全性の脆弱性を修正するアップデートを公開しました。これらはまとめて「NGINX2Root」と呼ばれています。いずれも、認証なしでサーバー上で任意のコマンドを実行される可能性があるものです。中でも影響範囲が最も広いCVE-2026-123007は、HTTP/2を有効にしているだけで対象となり、すでに攻撃コードの実証例(PoC)も公開されています。
要点まとめ
- 対象:nginx Open Source 1.9.5〜1.31.8(脆弱性により範囲は異なる)、NGINX Plus R33および37.0.0以降
- 修正版:nginx 1.30.7(stable)、1.31.9(mainline)、またはOSベンダーの修正パッケージ
- すぐに更新できない場合:HTTP/2の無効化で5件中2件は防げますが、残り3件は個別の対策が必要です
- 更新後は必ずnginxを再起動してください。
reloadだけでは不十分です
何が起きたのか
nginxは、Netcraftの統計(Wizによる引用)で2億2,500万以上のWebサイトの前段で稼働するWebサーバー兼リバースプロキシです。HTTPS接続を受け付けて復号し、背後のアプリケーションへリクエストを転送する「玄関口」の役割を担っています。今回の5件はすべてこの玄関口の処理に含まれるため、アプリケーションやログイン処理に到達する前に攻撃が成立してしまいます。
5件はXintが2026年10月に発見し、HackerOne経由でF5に報告しました。HTTP/2関連の2件は、Wiz Research、Rapid7、Metnir、Ikotas Labsも独立して発見しています。F5は協調的開示のもと、11月18日に修正版を公開しました。
F5の評価では、5件すべてがCVSS 4.0で9.2(Critical)です。特に CVE-2026-123007 の原因となったコードは、2015年のnginx 1.9.5でHTTP/2が導入された時点から10年以上存在していました。WizとXintはいずれも、AIを活用したコード解析で発見したとしています。
執筆時点では実際の悪用は報告されておらず、CISAのKEVカタログにも掲載されていません。しかし、Rapid7などがCVE-2026-123007のPoCを公開しており、猶予は急速に失われつつあります。
5件の脆弱性をわかりやすく解説
5件はそれぞれ独立した攻撃経路で、組み合わせなくても単独で悪用できます。違いは設定条件にあり、該当する機能を使っている場合にのみ影響を受けます。
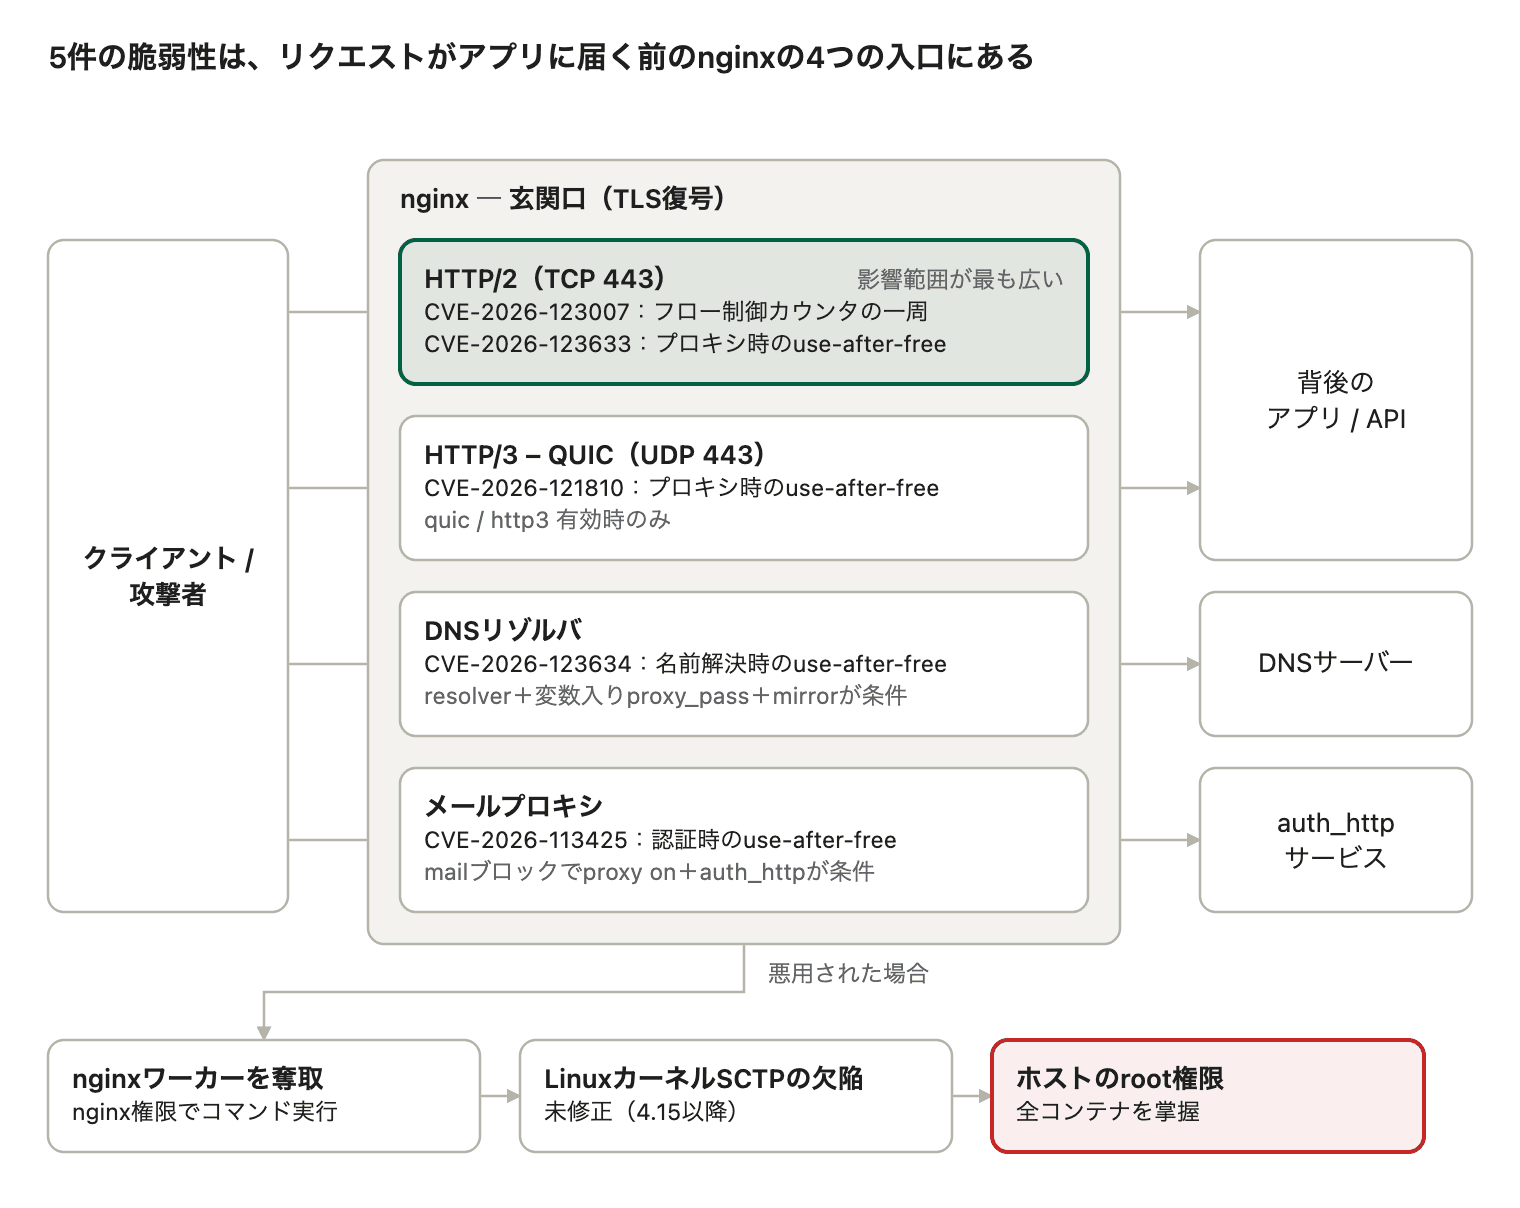
5件はいずれもリクエストがアプリケーションに届く前の処理にあり、悪用されてカーネルのSCTPの欠陥と組み合わされると、ホスト全体のroot権限を奪われるおそれがあります。
1. CVE-2026-123007:HTTP/2のカウンタが「一周」してしまう不具合
HTTP/2には「あとどれだけデータを送れるか」を管理するカウンタがあります。攻撃者がリクエストのキャンセルを巧妙に繰り返すと、このカウンタが上限を超えて巨大な値に化けます。nginxは送信余地が十分あると誤認し、許可範囲外のメモリをコピーしてしまうため、メモリ内容の漏えいやコード実行につながります。Wizは静的ファイルを配信するだけの1.31.7/1.31.8で、バックエンドなしにコード実行を確認しています。
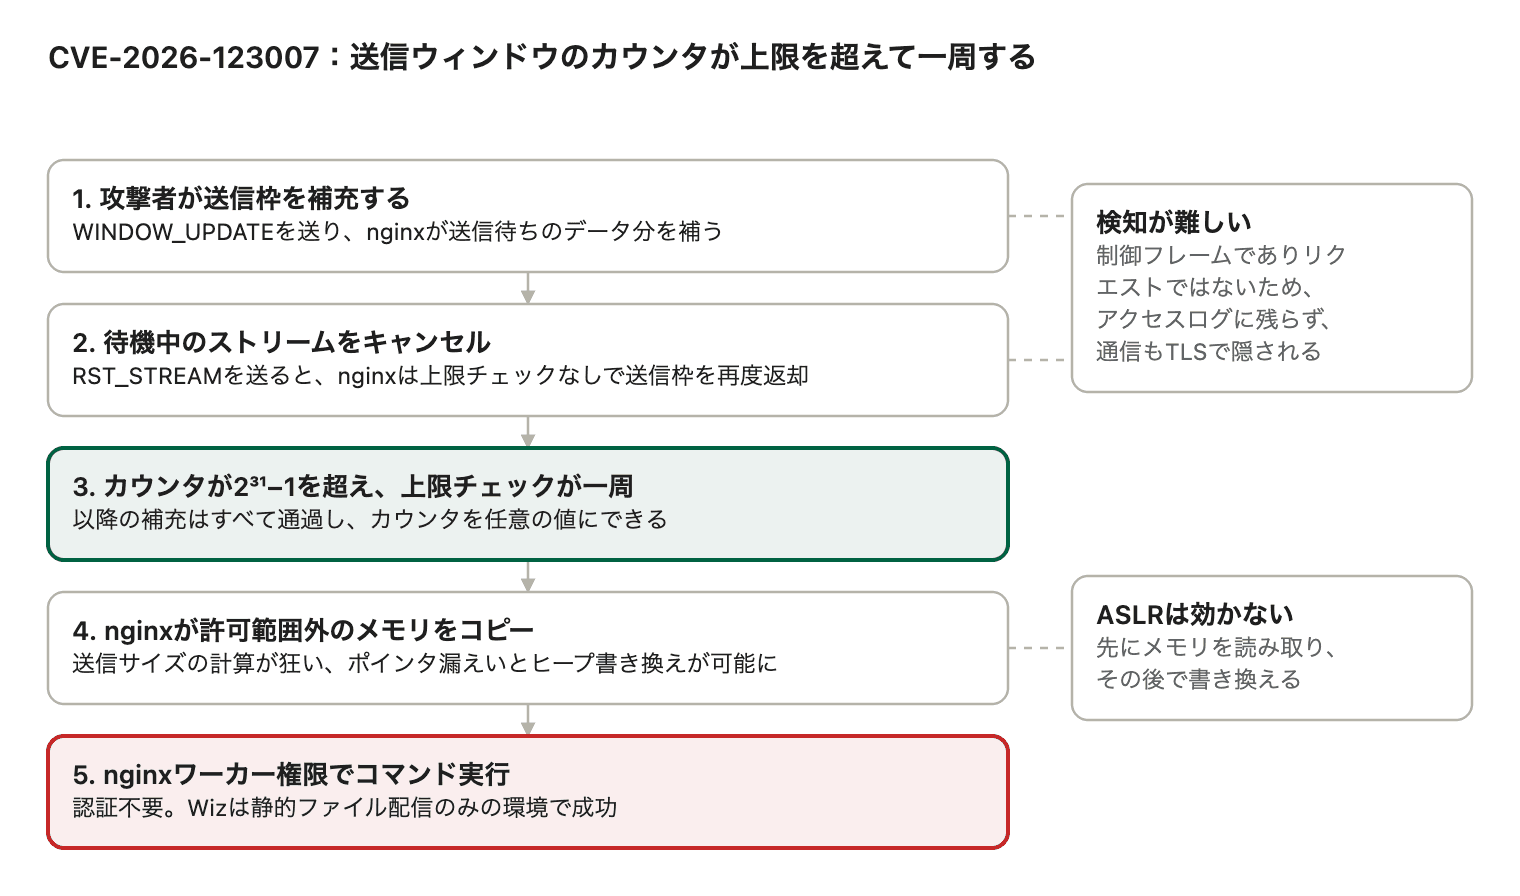
要はカウンタが上限を超える瞬間です。その時点で、nginxの上限チェックは何も止められなくなります。
2. CVE-2026-123633:HTTP/2プロキシ時の解放済みメモリ使用
空き接続が不足すると、nginxは接続枠を確保するためにHTTP/2接続を閉じますが、その接続上のリクエストはまだ処理中です。ホテルをチェックアウトした後も鍵を持ち続けているような状態で、解放済みのメモリが参照され続け、攻撃者がそこに任意のデータを仕込めます(use-after-free)。
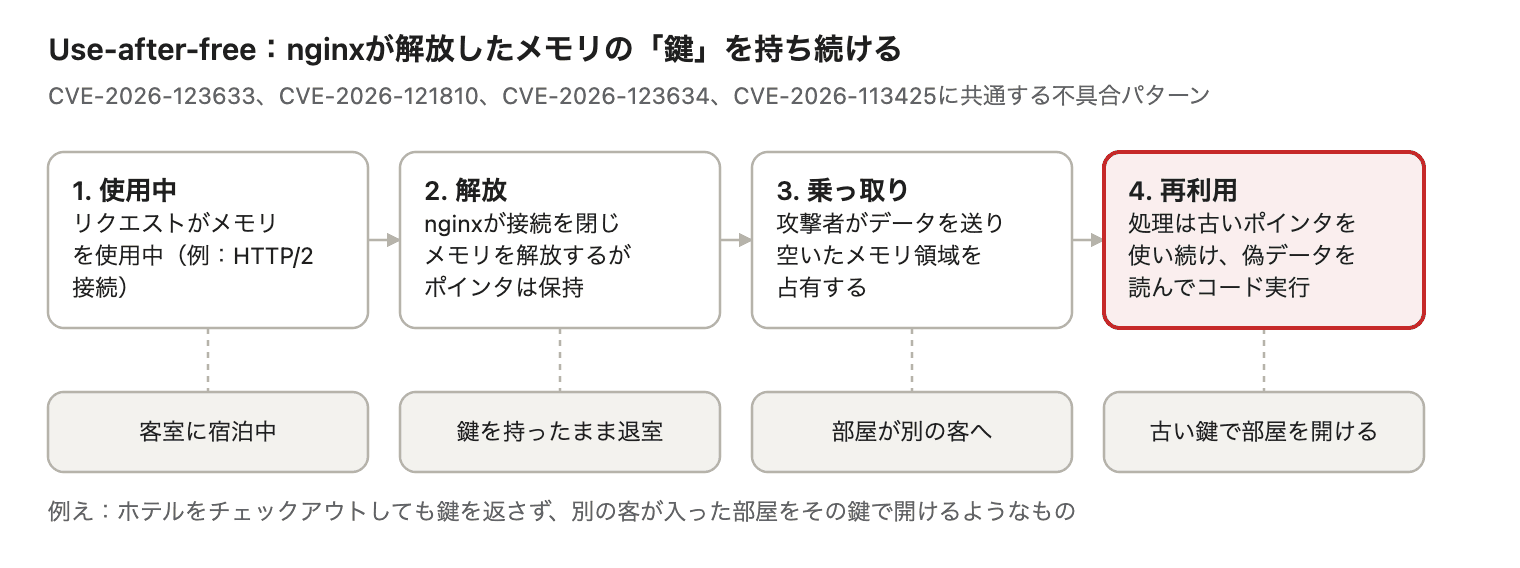
今回の5件のうち4件はこのパターンの変種で、nginxのどの処理でメモリを早すぎるタイミングで解放しているかが異なるだけです。
3. CVE-2026-121810:HTTP/3で発生する同種の不具合
HTTP/3はQUIC(UDP)上で動作する新しいプロトコルです。リクエストをバックエンドへ転送している途中でQUIC接続が閉じられると発生します。
4. CVE-2026-123634:nginx自身の名前解決における不具合
リクエスト処理中にnginxがDNSでホスト名を解決する際、名前解決の失敗とクライアント側の切断が重なると、解放済みのメモリを使用してしまいます。
5. CVE-2026-113425:メールプロキシにおける不具合
nginxはメールの中継役としても動作できます。ログイン認証の途中でクライアントが接続を切ると、まだ参照されているセッションが解放されてしまいます。有効なアカウント情報は不要です。
影響を受ける条件の一覧
| CVE | 対象機能 | 影響を受ける設定 | 対象バージョン(OSS) | HTTP/2無効化で防げるか |
|---|---|---|---|---|
| CVE-2026-123007 | HTTP/2 | HTTP/2が有効(listen 443 ssl http2; または http2 on;) | 1.9.5〜1.31.8 | 防げる |
| CVE-2026-123633 | HTTP/2 | HTTP/2が有効かつupstreamへ転送(プロキシ) | 1.19.7〜1.31.8 | 防げる |
| CVE-2026-121810 | HTTP/3(QUIC) | HTTP/3が有効(listen ... quic; / http3 on;)かつプロキシ | 1.25.0以降 | 防げない |
| CVE-2026-123634 | DNSリゾルバ | resolver、変数を含むproxy_pass(実行時に名前解決)、かつmirror(またはSSI)などのサブリクエスト | 0.6.18以降 | 防げない |
| CVE-2026-113425 | メールプロキシ | mailブロックでproxy on;とauth_httpを使用 | 0.5.33以降 | 防げない |
バージョン範囲はEquixlyがnginx.orgの情報をもとに整理したものです。いずれも1.30.7および1.31.9で修正済みです。
企業にとってのリスク
攻撃が成功すると、nginxのワーカープロセスの権限でコマンドが実行されます。このプロセスはHTTPS通信をすべて復号しているため、背後にあるWebサイトやAPIのCookie、ログイントークン、APIキーがそのメモリを通過します。アプリケーション自体をどれだけ安全に作っていても、玄関口が破られれば情報は漏れてしまいます。
さらに、Linuxカーネル(4.15以降)のSCTPモジュールに未修正の脆弱性があり、これと組み合わせるとリスクが拡大します。Xintはこの連鎖により、Dockerコンテナ内からAWSホストのroot権限を奪取しました。コンテナはホストのカーネルを共有するため、ホストのroot権限はそのホスト上の全コンテナの掌握を意味します。
今回の脆弱性が通常よりも防ぎにくい理由は3つあります。
- 利用範囲が広い: XintによるとShodan上のnginxホストは5,670万台、バージョンが表示される機器の98.9%がCVE-2026-123007の対象範囲です(HTTP/2の有効化やバックポートの有無により、実数はこれより少なくなります)。
- 検知が難しい: 攻撃に使うフレームはリクエストではないためアクセスログに残らず、通信経路上もTLSで隠されます。
- ASLRが効かない: 攻撃者はまずメモリを読み取ってから書き換えるため、アドレスのランダム化を回避できます。
5分でできる確認手順
- バージョンとパッケージを確認する。 まず
nginx -vで概要を把握します。Ubuntu、Debian、Red Hatなどのパッケージで導入している場合は、パッケージの完全なバージョン(例:dpkg -l nginx)を確認してください。修正がバックポートされても、nginx -vの表示は変わらないことがあります。 - ビルドにHTTP/2が含まれているか確認する。
nginx -V 2>&1 | grep -c http_v2_moduleの結果が0であれば、HTTP/2のコードは含まれていません。 - 稼働中の設定を確認する。
nginx -Tで全設定を出力し、以下を探します。listen行のhttp2、またはhttp2 on;→ CVE-2026-123007、CVE-2026-123633quicまたはhttp3 on;→ CVE-2026-121810- 変数を含む
proxy_passとresolver、およびmirror→ CVE-2026-123634 auth_httpを使うmailブロック → CVE-2026-113425
- 外部から確認する。
openssl s_client -connect HOST:443 -servername HOST -alpn h2でALPN protocol: h2と表示されれば、HTTP/2を受け付けています。CDN経由の場合は、オリジンサーバーも直接確認してください。 - 「見えないnginx」も忘れずに。 KubernetesのIngressコントローラー、Dockerイメージ、nginxを内蔵したアプライアンスやパッケージ製品も、各ベンダーの情報に沿って確認・更新が必要です。
対策
最優先:アップデート。 nginx 1.30.7(stable)または1.31.9(mainline)へ更新してください。いずれも5件すべてが修正されています。NGINX Plusの場合、CVE-2026-123007は37.0.8.1および37.3.0.1、CVE-2026-123633は37.0.7.1および37.2.0.1で修正されており、R33〜R36には修正版が提供されません。
nginx公式のDockerイメージとAlpine 3.24にはすでに修正が反映されています。一方、Ubuntu、Debian、Red Hatは11月18日時点で修正パッケージ未公開でした。OS標準のパッケージを利用中の場合は、nginx.orgのリポジトリへの切り替え、または公開までHTTP/2の無効化をご検討ください。
1.30.7への更新後、次の6点を確認して初めて対応完了です:
- reloadではなく再起動する。
reloadは設定の再読込みのみで、旧ワーカーは終了するまで脆弱なコードで動き続けます。バイナリのライブアップグレードでも構いません。 - 稼働中のバージョンを確認する。
nginx -vが1.30.7を示すこと(または5件のCVE修正が明記されたOSパッケージであること)、旧ワーカーが残っていないこと(ps aux | grep nginx)を確認します。 - nginxが動くすべての場所を更新する。 新しいイメージをpullしてコンテナを再デプロイ、自社イメージの再ビルド、Ingressコントローラーやnginx内蔵製品のベンダー対応を行います。古いダイジェストに固定したイメージは脆弱なままです。インターネット公開サーバーを最優先にしてください。
- 動的モジュールを再ビルドする。 個別にビルドしたモジュール(ModSecurity、GeoIP2など)は1.30.7向けに再ビルドが必要です。そのままではnginxが起動しません。
- カーネルのSCTPモジュールをブロックする。 root権限奪取に使われるSCTPの欠陥は未修正で、nginxの更新では解消されません。SCTPを使わないホストでは、
/etc/modprobe.d/内の.confファイルにinstall sctp /bin/falseを追加します。 - HTTP/2を再度有効にする。 暫定的に無効化していた場合は、1.30.7の稼働を確認してから元に戻します。
すぐに更新できない場合の暫定対策
| 利用中の設定 | 暫定対策 | 防げる脆弱性 |
|---|---|---|
| HTTP/2が有効 | 1.25.1以降:全serverブロックにhttp2 off;を設定し、listenからhttp2を削除。それ以前:listenからhttp2を削除 | CVE-2026-123007、CVE-2026-123633 |
| HTTP/3+プロキシ | quicリスナーを削除、http3 off;を設定、Alt-Svc 'clear'を送信、該当ポートのUDPを遮断 | CVE-2026-121810 |
resolver+変数を含むproxy_pass+mirror | proxy_passを固定のupstreamグループに向ける。不要なmirrorを無効化 | CVE-2026-123634 |
auth_httpを使うメールプロキシ | ループバックのみで待ち受ける、またはファイアウォールで信頼できるIPに限定 | CVE-2026-113425 |
| SCTPを使わないホスト | /etc/modprobe.d/内の.confファイルにinstall sctp /bin/falseを追加 | カーネル経由のroot権限奪取 |
設定変更後はnginx -tで確認してからreloadし、旧ワーカーが接続を保持している場合は再起動してください。修正版の稼働を確認したら、HTTP/2を再度有効にします。
不審な兆候の監視: nginxのワーカーがシェルなど別のプログラムを起動することが最も強いシグナルです(auditdでexecveを記録できます)。補助的な兆候として、受信量が増え続ける長時間のHTTP/2接続、同一送信元からの短いTLS接続の多発、ワーカーの繰り返しのクラッシュ(エラーログのsignal 11)が挙げられます。
教訓:システムは「作って終わり」ではなく「運用」が肝心
NGINX2Rootは、Apache HTTP ServerのHTTP/2の脆弱性、Javaの脆弱性に続き、この1週間で3件目となるインフラ層の重大な脆弱性です。共通するのは、アプリケーションのコードではなく、普段あまり意識されない基盤ソフトウェアに問題があった点です。AIによって脆弱性の発見が加速すると攻撃コードの登場も早まり、公表から攻撃までの期間はますます短くなっています。
今回の対応にとどまらず、稼働中のサーバーとソフトウェアの把握、セキュリティ情報の収集体制、数日以内に更新を適用する担当者の明確化といった、継続的な運用の仕組みづくりが重要です。
Haposoftでは、サーバー、Docker、Kubernetes、AWS環境におけるnginx設定の点検、パッチ適用、暫定対策の実施をご支援しています。ご相談はcontact@haposoft.comまでお気軽にお問い合わせください。
参考情報
- nginx security advisories
- Wiz: Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007
- Equixly: nginx2root — Disabling HTTP/2 stops two of five nginx RCE flaws
- F5アドバイザリ:K000163926(CVE-2026-123007)、K000163928(CVE-2026-123633)、K000163927(CVE-2026-121810)、K000163925(CVE-2026-123634)、K000163931(CVE-2026-113425)
- Debian Security Tracker: CVE-2026-123007