2026年11月18日、米国CISA(サイバーセキュリティ・インフラストラクチャセキュリティ庁)は、LLMゲートウェイ「LiteLLM」のプロキシに存在する脆弱性 CVE-2026-40217 を、悪用が確認された脆弱性のカタログ(KEV)に追加しました。実際の攻撃に使われていることを意味します。本脆弱性は2026年4月に公表され、修正版もすでに提供されています。4月以降LiteLLMプロキシを更新していない場合は、早急な対応をおすすめします。
要点まとめ
- 内容:LiteLLMプロキシの
/guardrails/test_custom_codeでサンドボックスを回避され、サーバー上で任意のコードが実行される - 攻撃の前提:プロキシ管理者の認証情報(標準構成ではマスターキー)を持っていること
- 状況:実際の悪用を確認(2026年11月18日にCISA KEVへ追加)
- 対策:LiteLLMを1.83.11以降へ更新。すぐに更新できない場合は、リバースプロキシで
/guardrails/test_custom_codeを遮断
脆弱性の概要
- 種類:サンドボックス回避によるコードインジェクション(CWE-94)
- CVE:CVE-2026-40217(NVD)/GHSA-wxxx-gvqv-xp7p(LiteLLMのアドバイザリ)
- 深刻度:CVSS 3.1 8.8(High) AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H(NVD、Red Hat)
- 悪用状況:確認済み。2026年11月18日にCISA KEVへ追加され、米連邦機関には12月2日までの対応が求められています
- 発見者:X41 D-Sec(アドバイザリ X41-2026-001)
LiteLLMとは/何が問題なのか
LiteLLMは、多数のLLMプロバイダーをOpenAI互換の1つのAPIで扱えるようにするオープンソースのゲートウェイです。プロキシサーバーとして導入し、APIキーの管理、コスト管理、レート制限、入出力をチェックする「ガードレール」などに広く使われています。
ガードレールの一部は、管理者が独自のPythonコードで定義できます。そのコードを試すためのテスト用エンドポイント POST /guardrails/test_custom_code は、送られたコードを独自実装のサンドボックス内で実行していました。しかし、このサンドボックスはソースコード上の危険な名前を文字列で検査するだけでした。X41は、実行時にPythonのバイトコードを書き換えることでこの検査を回避し、サーバーを自由に操作できることを示しています。LiteLLM標準のDockerイメージでは、プロキシはroot権限で動作します。
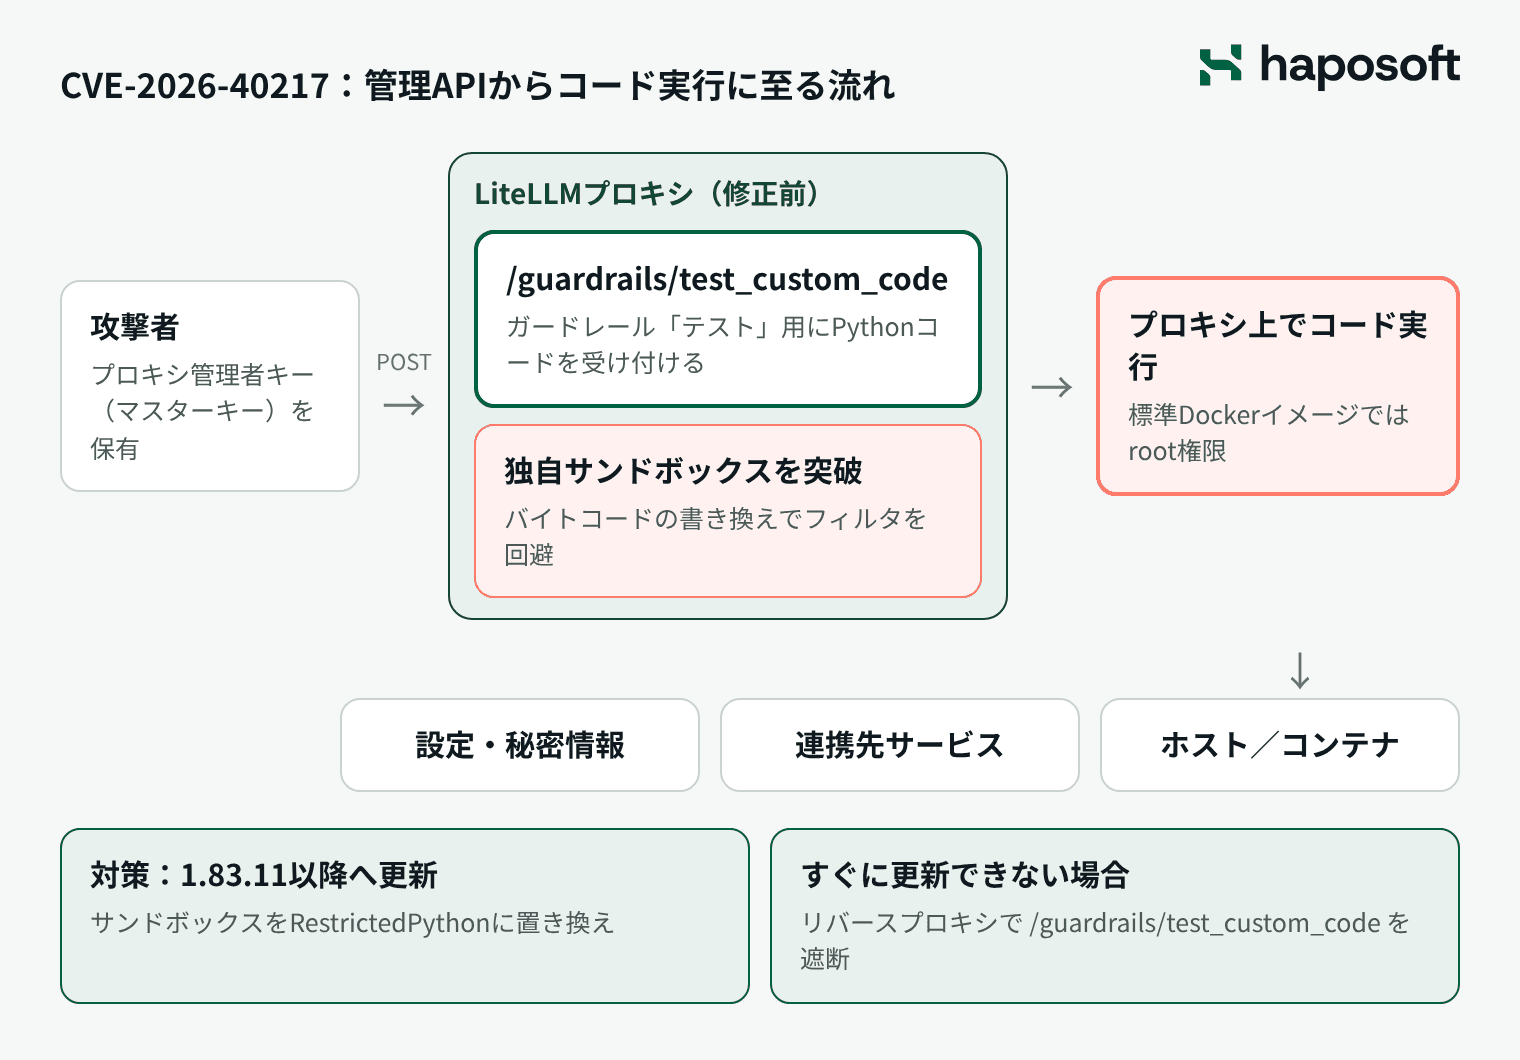
プロキシ上でコードが実行されると、攻撃者はプロキシのプロセスが触れられるもの、つまり設定や秘密情報、連携先のサービス、稼働しているホストやコンテナにまで手が届きます。
影響範囲
- 影響を受ける:修正前のバージョンのLiteLLMプロキシサーバーを自社で運用している組織。脆弱なエンドポイントはプロキシのHTTP APIに含まれます。
- 攻撃の条件:プロキシ管理者の認証情報(標準構成ではマスターキー)。社内ツールに埋め込む、多くの開発者で共有するなどマスターキーの扱いが広い場合や、管理APIがインターネットから到達できる場合は、特にリスクが高くなります。
- 製品への組み込み:LiteLLMを内蔵する製品もあります。例えばRed Hatは、Red Hat OpenShift AI 3.3およびAnsible Automation Platform 2.6の一部コンポーネント向けに修正を公開しています。ご利用中のAI基盤製品については、各ベンダーの情報をご確認ください。
影響を受けるバージョンと修正版
- NVD:「LiteLLM through 2026-04-08」(バージョン番号は未記載。分析中のステータス)
- LiteLLMのアドバイザリ(GHSA):1.83.10より前を影響あり、1.83.10を修正版としている一方、本文では「1.83.11で修正、1.83.11以降へ更新」と記載しています。
- Haposoftの推奨:両方の記載を満たす1.83.11以降への更新です。1.83.11はPyPIで公開されています。
修正内容と暫定対策
LiteLLMは独自のサンドボックスをRestrictedPythonに置き換えました。litellmパッケージを更新するか、最新のプロキシイメージで再デプロイしてください。
すぐに更新できない場合は、LiteLLMとX41がともに推奨しているとおり、リバースプロキシやAPIゲートウェイ(nginx、Caddy、AWS ALBのルールなど)で /guardrails/test_custom_code へのリクエストを遮断してください。X41はあわせて、マスターキーを信頼できる管理者だけに限定すること、管理画面を信頼できないネットワークに公開しないことを推奨しています。
今すぐ取るべき対応
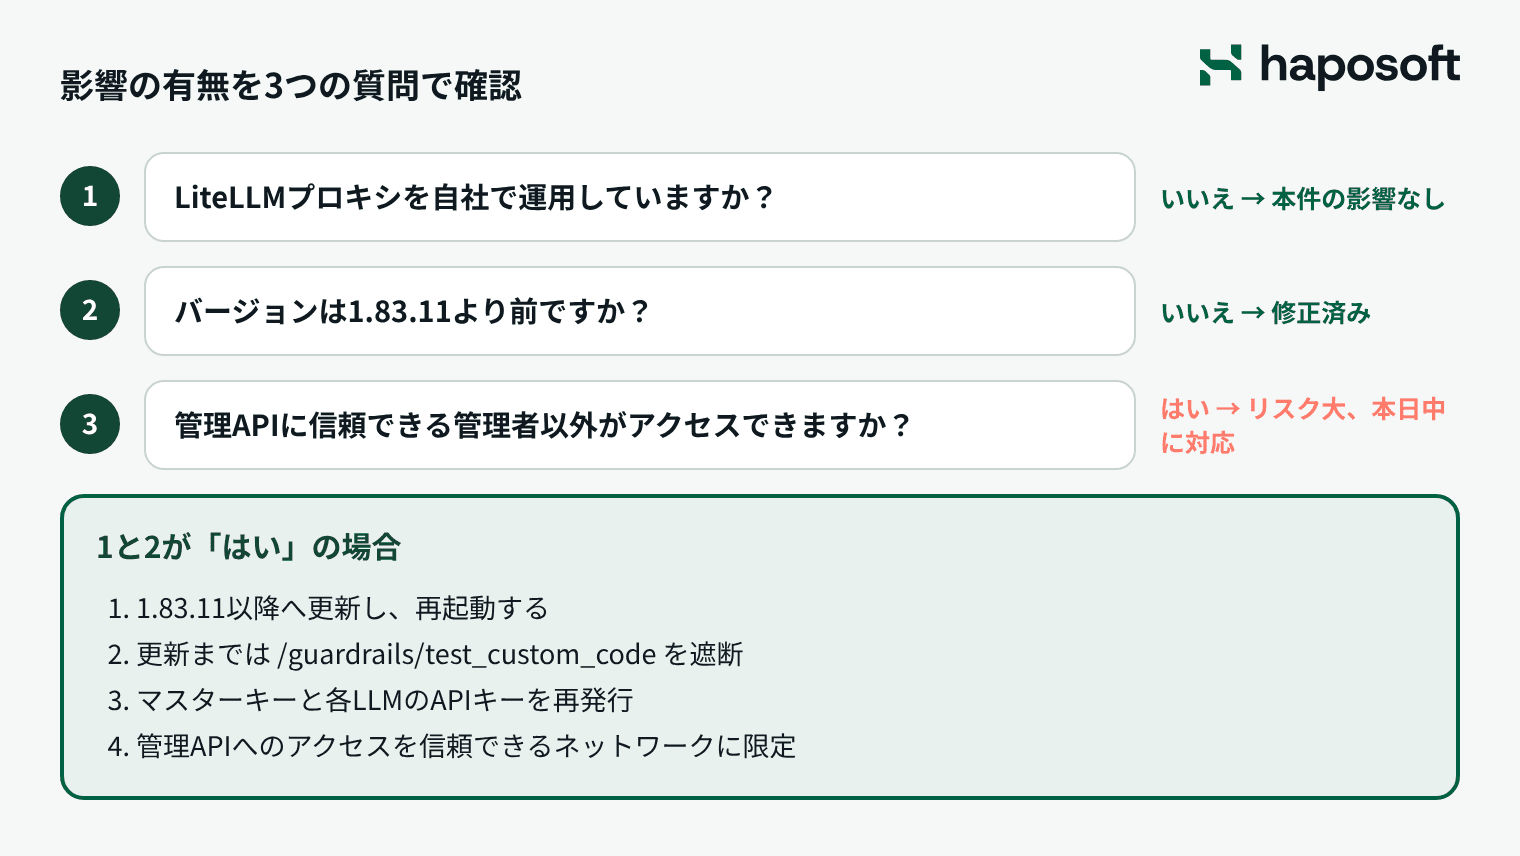
- LiteLLMプロキシをすべて洗い出す。サーバー、Docker Compose、Kubernetes、LiteLLMを内蔵するAI基盤製品を確認し、それぞれのバージョンを記録します。
- 1.83.11以降へ更新し、再起動する。コンテナの場合は最新イメージを取得して再デプロイします。古いタグやダイジェストに固定したイメージは脆弱なままです。
- エンドポイントを遮断する。更新の完了を確認するまで、リバースプロキシで
/guardrails/test_custom_codeを遮断します。機能を使っていなければ、更新後も遮断したままで問題ありません。 - 管理APIへのアクセスを制限する。VPNやセキュリティグループで信頼できるネットワークからのみ許可し、マスターキーをアプリケーションや一般利用者と共有しないようにします。
- 秘密情報を再発行する。修正前のプロキシに信頼できる管理者以外がアクセスできた可能性がある場合は、マスターキーと、プロキシに登録している各LLMプロバイダーのAPIキーを再発行します。
- root以外のユーザーで動かす。標準イメージはrootで動作します。権限の低いユーザーでコンテナを動かすことで、今後の脆弱性による被害も抑えられます。
- ログを確認する。過去の
/guardrails/test_custom_codeへの呼び出しや、プロキシが起動した不審なプロセスがないかを確認します。
まとめ
CVE-2026-40217は、AI基盤そのものが攻撃対象になっていることを示しています。LLMゲートウェイは企業が使うすべてのモデルの鍵を持ち、社内データのすぐそばに置かれることも少なくありません。修正版は4月から提供されており、リスクが残っているのは「一度構築したまま更新されていない」プロキシです。システムは作って終わりではなく、把握・更新・監視という運用まで含めて初めて安全に使えます。
Haposoftは、AXコンサルティングからAWS・GCPの構築・運用支援まで、AI連携を安全に設計・運用するためのご支援を行っています。LiteLLM環境の点検やアップデート対応については、お問い合わせフォーム、またはcontact@haposoft.comまでお気軽にご相談ください。