Ngày 18/11/2026, F5 công bố bản vá cho 5 lỗ hổng bộ nhớ trong nginx, được giới nghiên cứu gọi chung là NGINX2Root. Mỗi lỗ hổng đều có thể cho phép kẻ tấn công chạy lệnh trên máy chủ mà không cần đăng nhập. Lỗ hổng rộng nhất, CVE-2026-123007, chỉ cần nginx bật HTTP/2 — cấu hình rất phổ biến — và đã có mã khai thác mẫu công khai.
Tóm tắt nhanh cho người bận rộn:
- Bị ảnh hưởng: nginx Open Source từ 1.9.5 đến 1.31.8 (tuỳ lỗ hổng), NGINX Plus từ R33 và 37.0.0.
- Bản đã vá: nginx 1.30.7 (stable) và 1.31.9 (mainline), hoặc gói vá của hệ điều hành khi có.
- Chưa vá được ngay: tạm tắt HTTP/2 chặn được 2/5 lỗ hổng; 3 lỗ hổng còn lại cần biện pháp riêng.
- Sau khi cập nhật phải khởi động lại nginx,
reloadlà chưa đủ.
Chuyện gì đã xảy ra?
nginx là máy chủ web và reverse proxy đứng trước hơn 225 triệu website, theo số liệu Netcraft mà Wiz trích dẫn. Nó đứng ở "cửa trước": nhận kết nối HTTPS, giải mã, rồi chuyển request vào ứng dụng phía sau. Cả 5 lỗ hổng đều nằm ở phần cửa trước này, nên bị khai thác được trước khi ứng dụng hay bước đăng nhập kịp chạy.
Nhóm Xint phát hiện cả 5 lỗ hổng vào tháng 10/2026 và báo cho F5 qua HackerOne. Riêng 2 lỗ hổng HTTP/2 còn được Wiz Research, Rapid7, Metnir và Ikotas Labs phát hiện độc lập. F5 phát hành bản vá ngày 18/11/2026 theo quy trình công bố phối hợp.
F5 chấm cả 5 lỗ hổng 9,2/10 theo CVSS 4.0 (mức Critical). Một chi tiết đáng chú ý: lỗi CVE-2026-123007 nằm trong mã HTTP/2 từ phiên bản 1.9.5 năm 2015, tức tồn tại hơn 10 năm. Wiz và Xint đều cho biết đã tìm ra lỗi nhờ công cụ quét mã có AI hỗ trợ.
Tại thời điểm viết bài, chưa có báo cáo bị khai thác thực tế và lỗ hổng chưa nằm trong danh sách KEV của CISA. Tuy nhiên Rapid7 và một số nhà nghiên cứu đã công khai mã khai thác mẫu (PoC) cho CVE-2026-123007, nên khoảng thời gian an toàn đang thu hẹp rất nhanh.
5 lỗ hổng, giải thích dễ hiểu
Mỗi lỗ hổng là một đường tấn công độc lập, không cần kết hợp với nhau. Điểm khác biệt nằm ở cấu hình: máy chủ của bạn chỉ bị ảnh hưởng nếu bật đúng tính năng tương ứng.
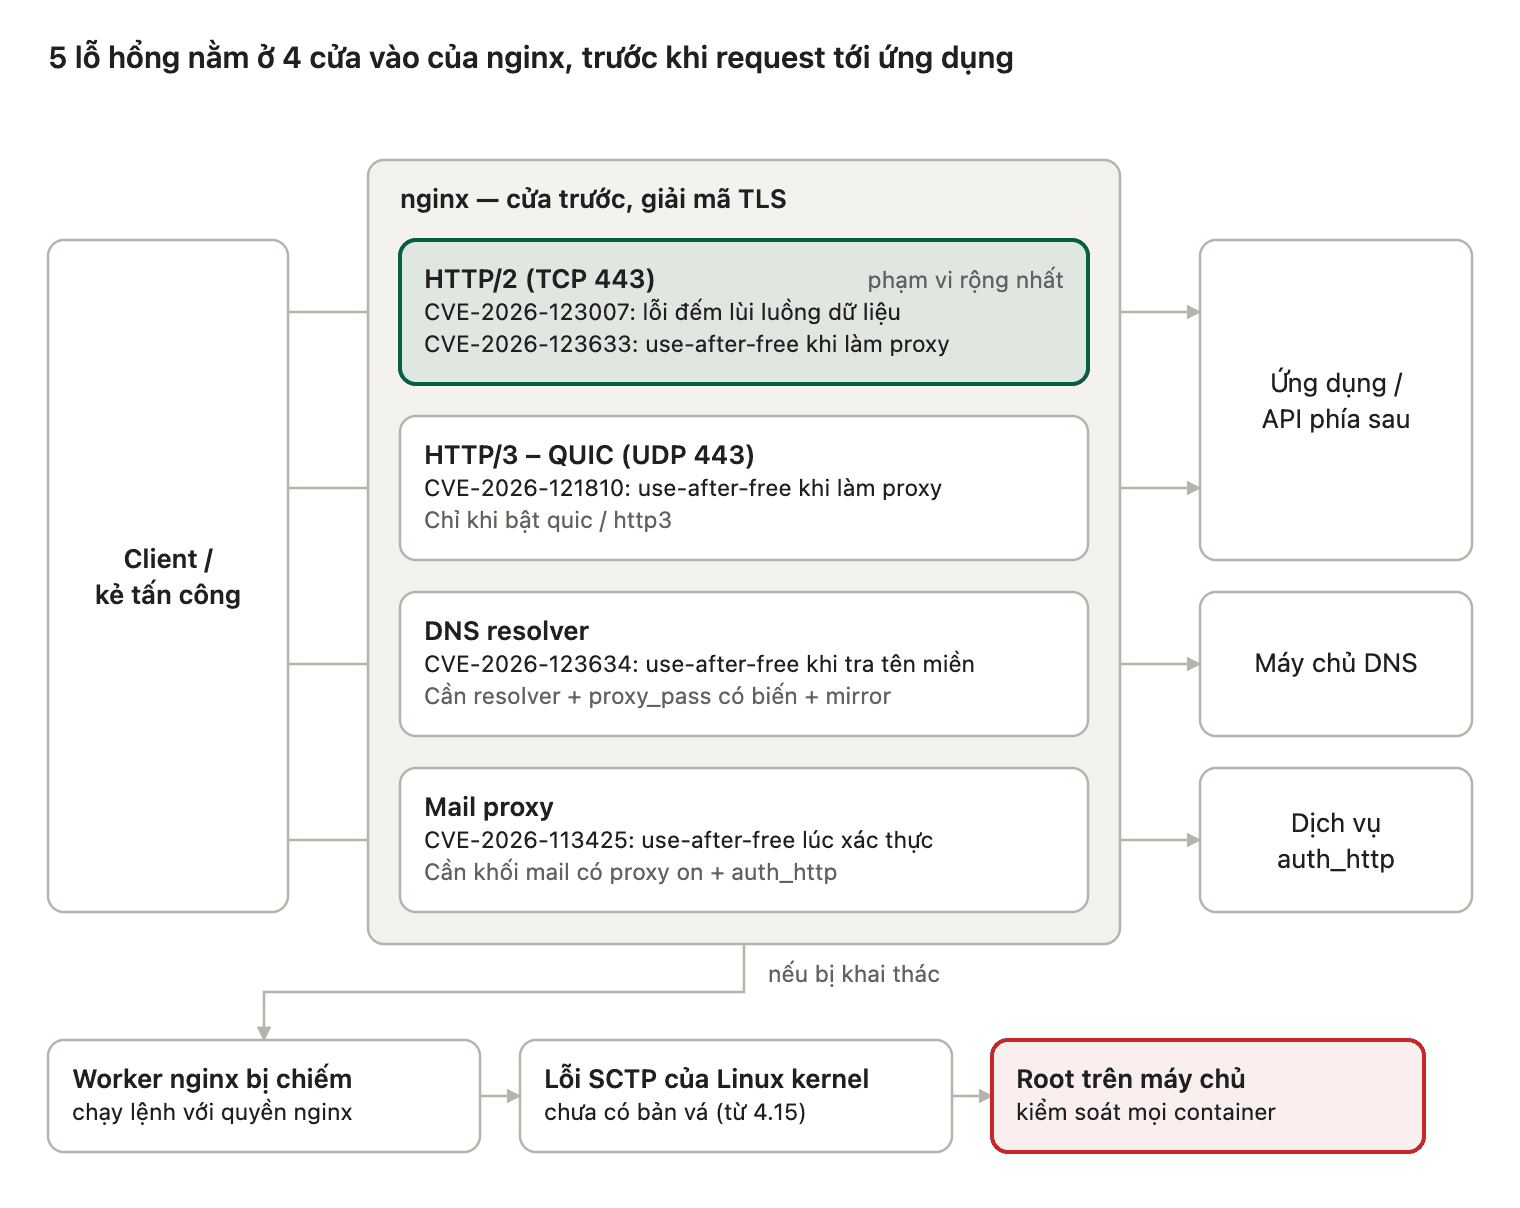
Cả 5 lỗ hổng đều nằm ở phần nginx xử lý trước khi request tới ứng dụng; nếu bị khai thác và kết hợp lỗi SCTP của kernel, kẻ tấn công có thể lên quyền root của cả máy chủ.
1. CVE-2026-123007 — lỗi "đếm lùi" trong HTTP/2
HTTP/2 có một bộ đếm cho biết còn được gửi bao nhiêu dữ liệu. Kẻ tấn công cố tình hủy request đúng lúc để bộ đếm vượt giới hạn rồi "quay vòng" thành số khổng lồ. nginx tưởng còn nhiều chỗ, sao chép dữ liệu ra ngoài vùng nhớ cho phép, từ đó lộ bộ nhớ và có thể bị chạy lệnh. Wiz đã chạy được lệnh trên bản 1.31.7 và 1.31.8 chỉ phục vụ file tĩnh, không cần ứng dụng phía sau.
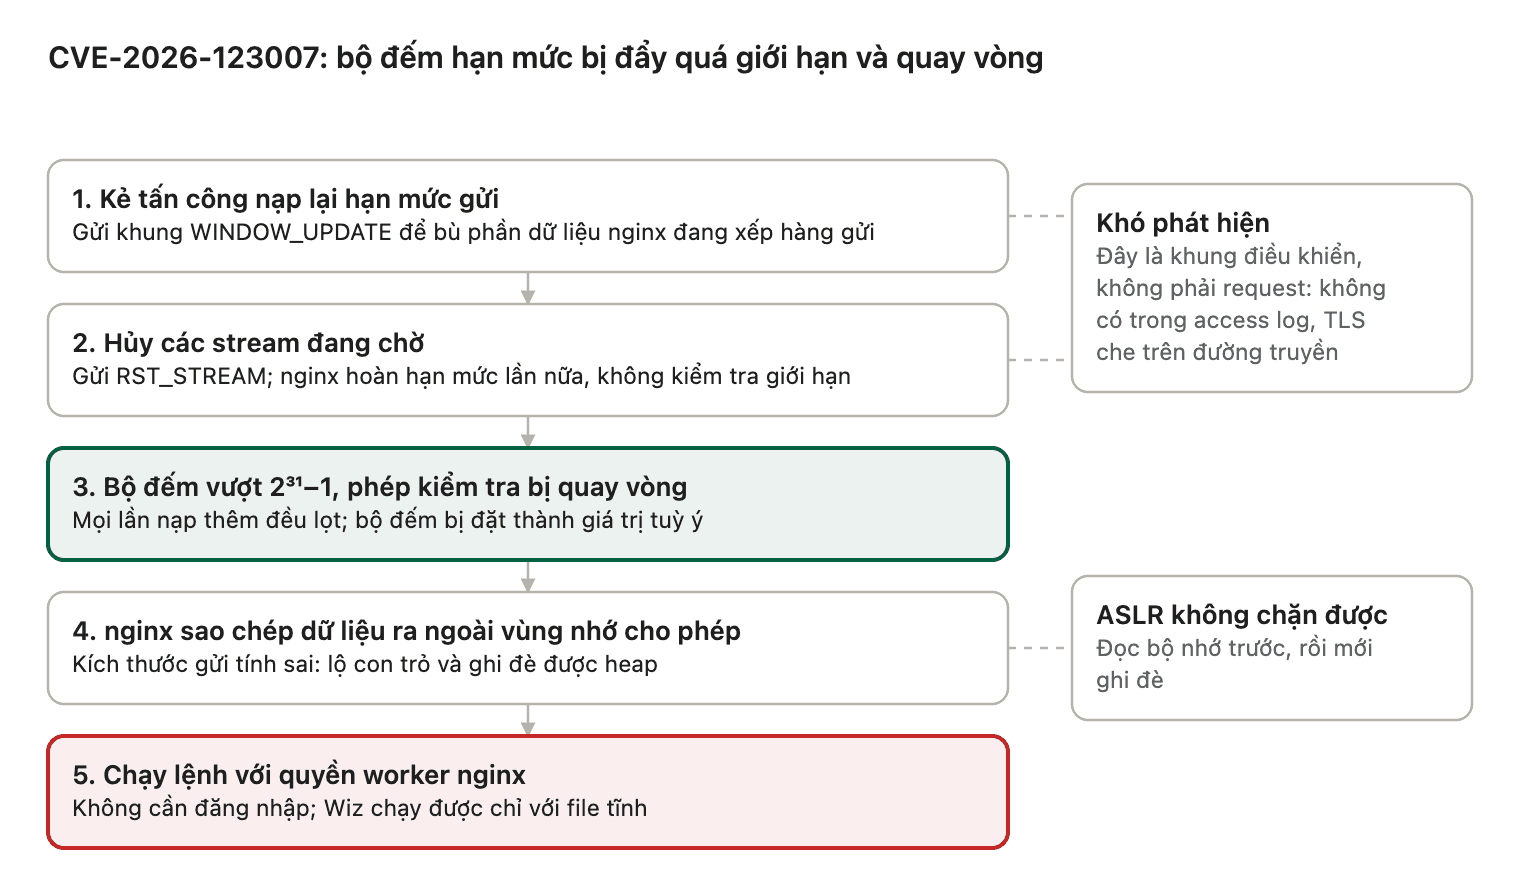
Mấu chốt nằm ở bước bộ đếm vượt giới hạn: khi đó, phép kiểm tra của nginx không còn chặn được gì nữa.
2. CVE-2026-123633 — "giữ chìa phòng" trong HTTP/2 khi làm proxy
Khi thiếu kết nối trống, nginx đóng một kết nối HTTP/2 để lấy chỗ, nhưng request trên kết nối đó vẫn đang được dùng. Giống như trả phòng khách sạn nhưng vẫn giữ chìa: vùng nhớ đã giải phóng vẫn bị truy cập, và kẻ tấn công có thể cài dữ liệu của họ vào đó (lỗi use-after-free).
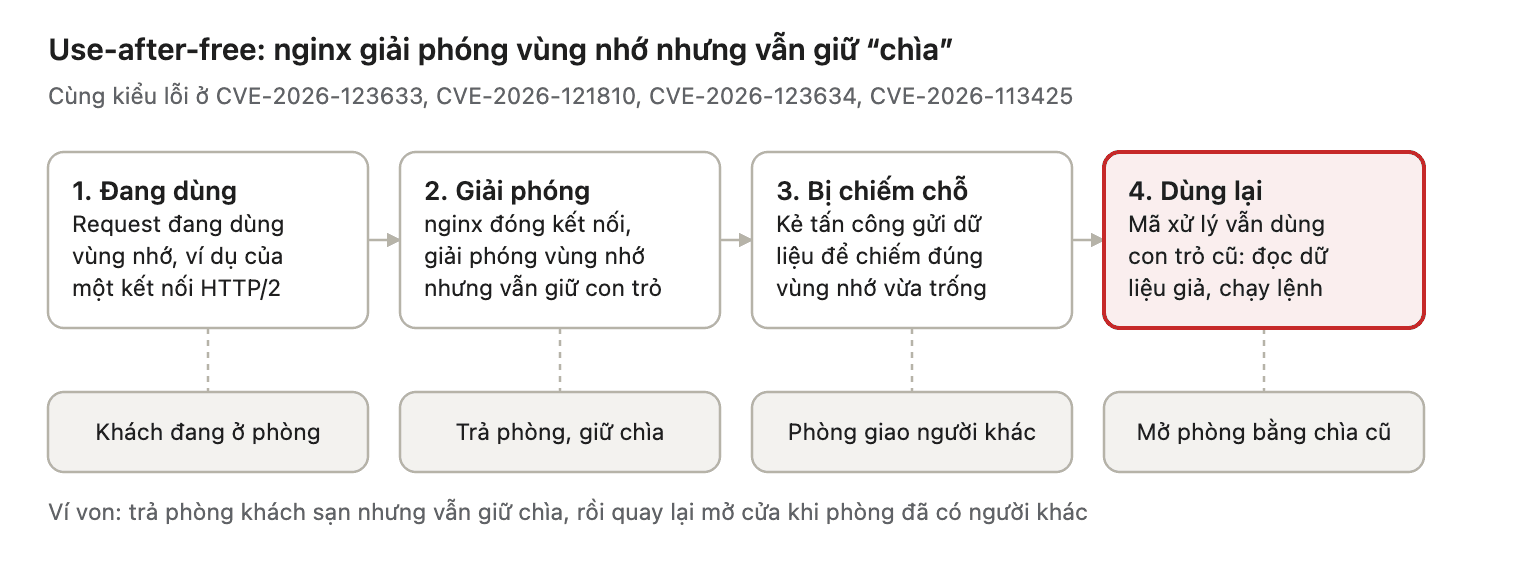
Bốn trong năm lỗ hổng lần này đều là biến thể của kiểu lỗi này, chỉ khác ở chỗ nào trong nginx đã giải phóng bộ nhớ quá sớm.
3. CVE-2026-121810 — cùng kiểu lỗi trên, nhưng ở HTTP/3
HTTP/3 là phiên bản mới chạy trên giao thức QUIC (UDP). Lỗi xảy ra khi một kết nối QUIC bị đóng giữa chừng trong lúc request đang chuyển tiếp sang server phía sau.
4. CVE-2026-123634 — lỗi khi nginx tự tra tên miền
Khi nginx tự hỏi DNS "tên miền này là IP nào" lúc đang xử lý request, một lần tra cứu thất bại kết hợp với việc client ngắt kết nối có thể khiến nginx dùng vùng nhớ đã giải phóng.
5. CVE-2026-113425 — lỗi khi nginx làm trạm chuyển mail
nginx có thể đứng giữa để chuyển tiếp mail. Nếu client ngắt kết nối đúng lúc đang kiểm tra đăng nhập, phiên làm việc bị giải phóng trong khi vẫn còn được tham chiếu. Kẻ tấn công không cần tài khoản hợp lệ.
Bảng đối chiếu: khi nào máy chủ của bạn bị ảnh hưởng
| CVE | Thành phần | Điều kiện bị ảnh hưởng | Phiên bản OSS bị ảnh hưởng | Tắt HTTP/2 có chặn được? |
|---|---|---|---|---|
| CVE-2026-123007 | HTTP/2 | Bật HTTP/2 (listen 443 ssl http2; hoặc http2 on;) | 1.9.5 – 1.31.8 | Có |
| CVE-2026-123633 | HTTP/2 | Bật HTTP/2 và chuyển tiếp request sang upstream (proxy) | 1.19.7 – 1.31.8 | Có |
| CVE-2026-121810 | HTTP/3 (QUIC) | Bật HTTP/3 (listen ... quic; / http3 on;) và làm proxy | từ 1.25.0 | Không |
| CVE-2026-123634 | DNS resolver | Có resolver, proxy_pass dùng biến (tên miền xác định lúc chạy) và có subrequest như mirror (hoặc SSI) | từ 0.6.18 | Không |
| CVE-2026-113425 | Mail proxy | Khối mail có proxy on; và auth_http | từ 0.5.33 | Không |
Phạm vi phiên bản theo Equixly tổng hợp từ nginx.org; tất cả đều đã được vá trong 1.30.7 và 1.31.9.
Vì sao doanh nghiệp cần quan tâm?
Kẻ tấn công khai thác thành công sẽ chạy lệnh với quyền của tiến trình nginx. Tiến trình này giải mã toàn bộ lưu lượng HTTPS, nên cookie, token đăng nhập và API key của mọi website, API đứng sau đều đi qua bộ nhớ của nó. Ứng dụng có viết an toàn đến đâu cũng bị lộ nếu "cửa trước" bị phá.
Nguy cơ còn lớn hơn khi kết hợp với một lỗi chưa có bản vá trong module SCTP của Linux kernel (từ bản 4.15). Xint đã dùng chuỗi này để từ bên trong container Docker leo lên quyền root của máy chủ AWS. Vì các container dùng chung kernel, root trên máy chủ nghĩa là kiểm soát mọi container trên đó.
Ba yếu tố khiến lỗ hổng này khó phòng hơn bình thường:
- Rất phổ biến: Xint thống kê trên Shodan có 56,7 triệu máy chạy nginx; 98,9% số máy hiển thị phiên bản nằm trong dải bị ảnh hưởng bởi CVE-2026-123007 (con số thực tế thấp hơn vì còn phụ thuộc HTTP/2 và bản vá backport).
- Khó phát hiện: các gói tin dùng để tấn công không phải là request, nên không xuất hiện trong access log và bị TLS che trên đường truyền.
- ASLR không bảo vệ được: kẻ tấn công đọc được bộ nhớ trước, rồi mới ghi đè, nên vượt qua cơ chế ngẫu nhiên hoá địa chỉ.
Kiểm tra máy chủ của bạn trong 5 phút
- Xem phiên bản và gói cài đặt. Chạy
nginx -vđể có con số sơ bộ. Nếu nginx cài từ Ubuntu, Debian hay Red Hat, hãy xem phiên bản đầy đủ của gói (ví dụdpkg -l nginx), vì bản vá thường được backport mànginx -vvẫn in số cũ. - Xem bản build có HTTP/2 không.
nginx -V 2>&1 | grep -c http_v2_moduletrả về 0 nghĩa là bản build không có mã HTTP/2. - Xem cấu hình đang chạy.
nginx -Tin toàn bộ cấu hình. Tìm các từ khoá:http2trong dònglistenhoặchttp2 on;→ CVE-2026-123007, CVE-2026-123633quichoặchttp3 on;→ CVE-2026-121810resolverkèmproxy_passcó biến, vàmirror→ CVE-2026-123634- khối
mailcóauth_http→ CVE-2026-113425
- Kiểm tra từ bên ngoài.
openssl s_client -connect HOST:443 -servername HOST -alpn h2báoALPN protocol: h2là máy chủ đang nhận HTTP/2. Nếu dùng CDN, hãy kiểm tra trực tiếp máy chủ gốc. - Đừng quên nginx "ẩn". Ingress controller trong Kubernetes, image Docker, thiết bị và phần mềm đóng gói sẵn nginx cũng cần kiểm tra và cập nhật theo nhà cung cấp.
Cách xử lý
Ưu tiên số 1: cập nhật. Nâng cấp lên nginx 1.30.7 (stable) hoặc 1.31.9 (mainline); cả hai bản đều đã vá đủ 5 lỗ hổng. Với NGINX Plus, CVE-2026-123007 được vá ở 37.0.8.1 và 37.3.0.1, CVE-2026-123633 ở 37.0.7.1 và 37.2.0.1; các bản R33 đến R36 không có bản vá.
Image Docker chính thức của nginx và Alpine 3.24 đã có bản vá. Ubuntu, Debian và Red Hat chưa phát hành gói vá tính đến ngày 18/11; nếu đang dùng gói của hệ điều hành, có thể chuyển sang repo của nginx.org hoặc tạm tắt HTTP/2 trong lúc chờ.
Sau khi lên 1.30.7, kiểm tra đủ 6 điểm này mới coi là xong:
- Restart, không chỉ reload.
reloadchỉ nạp lại cấu hình; worker cũ vẫn chạy mã lỗi cho đến khi tự thoát. Cách khác là nâng cấp binary trực tiếp (live upgrade). - Xác nhận phiên bản đang chạy.
nginx -vphải báo 1.30.7 (hoặc gói hệ điều hành có thông báo đã vá 5 CVE), và không còn tiến trình worker cũ (ps aux | grep nginx). - Cập nhật mọi nơi có nginx. Pull image mới và triển khai lại container, build lại image tự đóng gói, cập nhật ingress controller và sản phẩm đóng gói sẵn nginx theo nhà cung cấp. Image ghim theo digest cũ vẫn còn lỗi. Ưu tiên máy chủ public ra Internet trước.
- Build lại dynamic module. Module build riêng (ví dụ ModSecurity, GeoIP2) phải build lại cho 1.30.7, nếu không nginx sẽ báo lỗi và không khởi động.
- Chặn module SCTP của kernel. Lỗi SCTP dùng để leo lên root chưa có bản vá và không được xử lý khi nâng nginx. Trên máy không dùng SCTP, thêm
install sctp /bin/falsevào một file.conftrong/etc/modprobe.d/. - Bật lại HTTP/2 nếu trước đó đã tạm tắt, sau khi đã xác nhận đang chạy 1.30.7.
Chưa cập nhật được ngay? Giảm rủi ro tạm thời:
| Cấu hình đang dùng | Biện pháp tạm thời | Chặn được |
|---|---|---|
| Bật HTTP/2 | Từ bản 1.25.1: đặt http2 off; trong mọi khối server và bỏ http2 khỏi listen; bản cũ hơn: bỏ http2 khỏi listen | CVE-2026-123007, CVE-2026-123633 |
| Bật HTTP/3 + proxy | Bỏ listener quic, đặt http3 off;, gửi Alt-Svc 'clear', chặn UDP cổng đó | CVE-2026-121810 |
resolver + proxy_pass có biến + mirror | Trỏ proxy_pass vào nhóm upstream cố định; tắt mirror nếu không cần | CVE-2026-123634 |
Mail proxy với auth_http | Chỉ lắng nghe trên loopback, hoặc chỉ cho IP tin cậy qua firewall | CVE-2026-113425 |
| Máy không dùng SCTP | Thêm install sctp /bin/false vào một file .conf trong /etc/modprobe.d/ | Bước leo quyền root qua kernel |
Sau mỗi thay đổi cấu hình, chạy nginx -t rồi reload, và restart nếu tiến trình cũ còn giữ kết nối. Bật lại HTTP/2 khi đã chạy bản vá.
Theo dõi dấu hiệu bất thường: tiến trình worker của nginx tự chạy shell hoặc chương trình khác là tín hiệu mạnh nhất (có thể ghi lại bằng auditd trên execve). Dấu hiệu yếu hơn: kết nối HTTP/2 kéo dài với lưu lượng nhận tăng liên tục, nhiều kết nối TLS ngắn từ cùng một nguồn, worker crash lặp lại (signal 11 trong error log).
Bài học: hệ thống cần được vận hành, không chỉ xây xong là xong
NGINX2Root là lỗ hổng nghiêm trọng thứ ba trong một tuần nằm ở tầng hạ tầng, sau lỗi HTTP/2 của Apache HTTP Server và lỗi trong Java. Điểm chung: lỗi nằm ở phần mềm nền mà ít ai để ý, chứ không nằm trong mã ứng dụng. Khi AI giúp tìm lỗ hổng nhanh hơn, mã khai thác cũng xuất hiện nhanh hơn, và thời gian từ lúc công bố đến lúc bị tấn công ngày càng ngắn.
Vì vậy, ngoài việc vá lần này, doanh nghiệp nên có quy trình cố định: danh sách máy chủ và phần mềm đang chạy, kênh theo dõi cảnh báo bảo mật, và người chịu trách nhiệm cập nhật trong vòng vài ngày.
Haposoft hỗ trợ doanh nghiệp rà soát cấu hình nginx, cập nhật bản vá và áp dụng biện pháp giảm thiểu trên máy chủ, Docker, Kubernetes và AWS. Liên hệ: contact@haposoft.com hoặc +84 941 889 389.
Nguồn tham khảo
- nginx security advisories
- Wiz: Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007
- Equixly: nginx2root — Disabling HTTP/2 stops two of five nginx RCE flaws
- F5 advisories: K000163926 (CVE-2026-123007), K000163928 (CVE-2026-123633), K000163927 (CVE-2026-121810), K000163925 (CVE-2026-123634), K000163931 (CVE-2026-113425)
- Debian Security Tracker: CVE-2026-123007