Ngày 18/11/2026, Cơ quan An ninh mạng và Hạ tầng Hoa Kỳ (CISA) đã đưa CVE-2026-40217 — lỗ hổng cho phép thực thi mã trên LiteLLM proxy — vào danh mục lỗ hổng đã bị khai thác thực tế (KEV). Nói cách khác, lỗ hổng này đang được dùng trong các cuộc tấn công thật. Lỗ hổng được công bố từ tháng 4/2026 và đã có bản vá, vì vậy mọi LiteLLM proxy chưa cập nhật từ thời điểm đó cần được vá ngay.
Tóm tắt nhanh:
- Vấn đề: endpoint
/guardrails/test_custom_codecủa LiteLLM proxy có thể bị vượt sandbox, dẫn đến thực thi mã tùy ý trên máy chủ. - Điều kiện khai thác: kẻ tấn công cần thông tin xác thực quản trị proxy (master key trong cấu hình mặc định).
- Tình trạng: đã bị khai thác thực tế (CISA KEV bổ sung ngày 18/11/2026).
- Khắc phục: nâng LiteLLM lên 1.83.11 trở lên. Chưa nâng cấp được thì chặn
/guardrails/test_custom_codetại reverse proxy.
Tổng quan lỗ hổng
- Loại: chèn mã (CWE-94) thông qua vượt sandbox
- CVE: CVE-2026-40217 (NVD) / GHSA-wxxx-gvqv-xp7p (khuyến cáo của LiteLLM)
- Mức độ: CVSS 3.1 8.8 (High) — AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H (NVD, Red Hat)
- Khai thác: đã xác nhận — có trong CISA KEV từ 18/11/2026, hạn xử lý cho cơ quan liên bang Mỹ là 02/12/2026
- Đơn vị phát hiện: X41 D-Sec (khuyến cáo X41-2026-001)
LiteLLM là gì và lỗi nằm ở đâu?
LiteLLM là cổng (gateway) mã nguồn mở phổ biến, gom nhiều nhà cung cấp LLM về một API chung tương thích OpenAI. Các đội kỹ thuật thường chạy LiteLLM dưới dạng proxy server để quản lý API key, theo dõi chi phí, giới hạn tần suất gọi và thêm các "guardrail" kiểm soát dữ liệu vào/ra mô hình.
Một số guardrail cho phép quản trị viên tự viết mã Python. Để chạy thử mã đó, proxy cung cấp endpoint POST /guardrails/test_custom_code, chạy mã được gửi lên trong một sandbox tự viết. Sandbox này chỉ lọc các tên nguy hiểm trong mã nguồn dạng văn bản. X41 đã chứng minh có thể vượt qua bộ lọc bằng cách ghi đè bytecode Python khi chạy, từ đó toàn quyền thao tác trên máy chủ. Với image Docker mặc định của LiteLLM, tiến trình proxy chạy bằng quyền root.
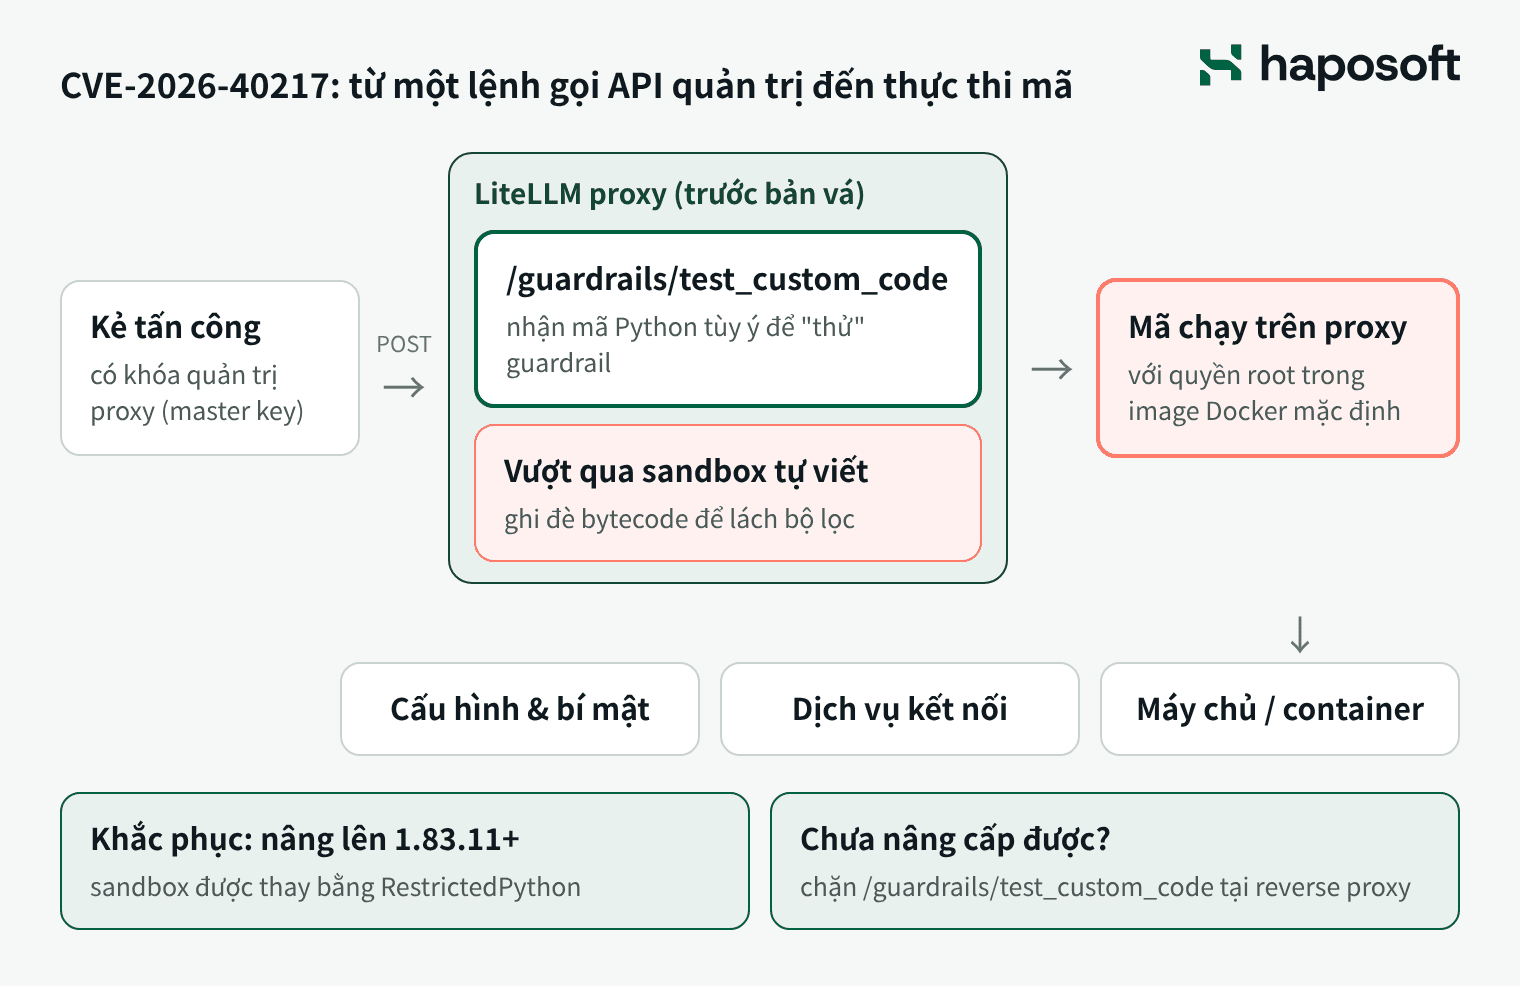
Khi mã đã chạy được trong proxy, kẻ tấn công có thể chạm tới mọi thứ mà tiến trình proxy truy cập được: cấu hình và thông tin bí mật, các dịch vụ được kết nối, cũng như máy chủ hoặc container đang chạy proxy.
Ai bị ảnh hưởng?
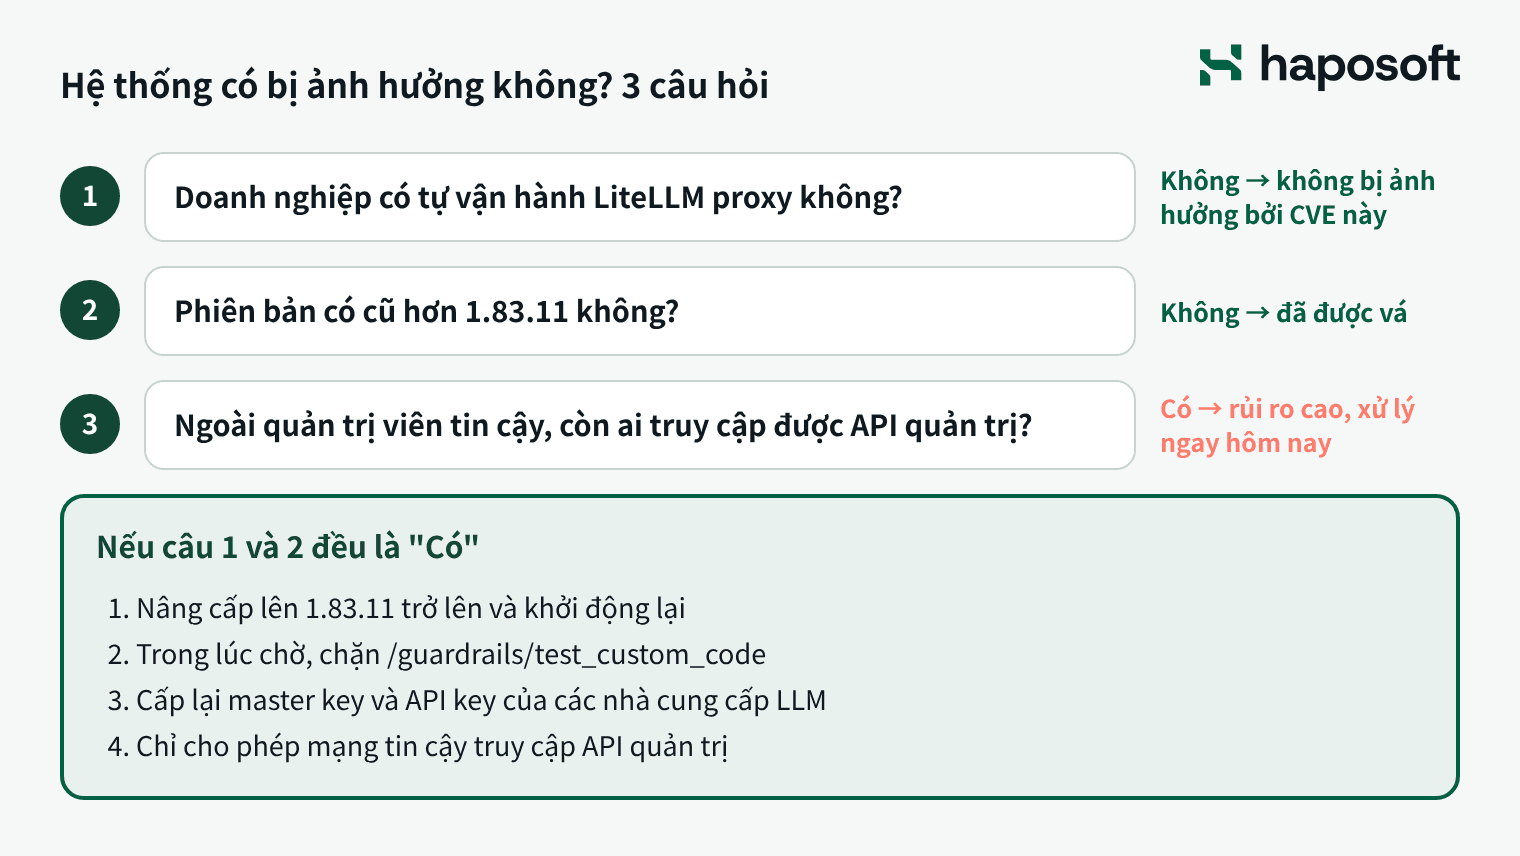
- Bị ảnh hưởng: doanh nghiệp tự vận hành LiteLLM proxy server ở phiên bản trước bản vá. Endpoint có lỗi nằm trong HTTP API của proxy.
- Điều kiện khai thác: có thông tin xác thực quản trị proxy (master key trong cấu hình mặc định). Rủi ro cao nhất khi master key được chia sẻ rộng — ví dụ gắn trong công cụ nội bộ hoặc cấp cho nhiều lập trình viên — hoặc khi API quản trị truy cập được từ Internet.
- Sản phẩm có tích hợp LiteLLM: một số nhà cung cấp đóng gói LiteLLM trong sản phẩm của họ. Ví dụ, Red Hat đã phát hành bản vá cho Red Hat OpenShift AI 3.3 và một thành phần của Ansible Automation Platform 2.6. Hãy kiểm tra thông báo từ nhà cung cấp của nền tảng AI đang dùng.
Phiên bản bị ảnh hưởng và bản vá
- NVD: "LiteLLM through 2026-04-08" (chưa ghi số phiên bản; hồ sơ vẫn đang được phân tích).
- Khuyến cáo của LiteLLM (GHSA): ghi các phiên bản trước 1.83.10 bị ảnh hưởng và 1.83.10 là bản vá, nhưng phần mô tả lại nói "đã sửa ở 1.83.11, hãy nâng lên 1.83.11 trở lên".
- Khuyến nghị của Haposoft: nâng lên 1.83.11 trở lên để thỏa cả hai thông tin trên. Phiên bản 1.83.11 đã có trên PyPI.
Cách khắc phục
LiteLLM đã thay sandbox tự viết bằng RestrictedPython. Hãy cập nhật gói litellm, hoặc kéo image proxy mới và triển khai lại.
Nếu chưa thể nâng cấp ngay, cả LiteLLM và X41 đều khuyến nghị chặn các request tới /guardrails/test_custom_code tại reverse proxy hoặc API gateway (nginx, Caddy, rule của AWS ALB…). X41 cũng khuyên chỉ để master key trong tay các quản trị viên tin cậy và không mở giao diện quản trị ra mạng không tin cậy.
Đội kỹ thuật cần làm gì ngay?
- Kiểm kê mọi LiteLLM proxy. Rà soát máy chủ, file Docker Compose, Kubernetes và các nền tảng AI có thể tích hợp sẵn LiteLLM; ghi lại phiên bản của từng nơi.
- Nâng lên 1.83.11 trở lên và khởi động lại proxy. Với container, kéo image mới và triển khai lại; image ghim theo tag hoặc digest cũ vẫn còn lỗ hổng.
- Chặn endpoint
/guardrails/test_custom_codetại reverse proxy cho tới khi xác nhận đã nâng cấp. Nếu không dùng tính năng này, có thể giữ chặn cả sau khi nâng cấp. - Giới hạn API quản trị. Chỉ cho phép truy cập từ mạng tin cậy (VPN, security group) và không chia sẻ master key cho ứng dụng hay người dùng thông thường.
- Cấp lại thông tin bí mật nếu proxy phiên bản cũ từng truy cập được bởi người ngoài nhóm quản trị tin cậy: master key và API key của các nhà cung cấp LLM lưu trong proxy.
- Chạy bằng tài khoản không phải root. Image mặc định chạy bằng root; chạy container bằng tài khoản quyền thấp giúp hạn chế thiệt hại từ các lỗ hổng sau này.
- Rà soát log để tìm các lần gọi
/guardrails/test_custom_codetrước đây và các tiến trình lạ do proxy khởi chạy.
Kết luận
CVE-2026-40217 cho thấy hạ tầng AI giờ đã là một phần của bề mặt tấn công. LLM gateway nắm khóa truy cập tới mọi mô hình doanh nghiệp đang dùng và thường đặt sát cạnh dữ liệu nội bộ. Bản vá đã có từ tháng 4; rủi ro nằm ở những proxy được dựng một lần rồi không ai cập nhật. Xây dựng hệ thống AI mới là một nửa chặng đường — hệ thống còn phải được vận hành: kiểm kê, cập nhật và giám sát.
Haposoft đồng hành cùng doanh nghiệp thiết kế và vận hành các tích hợp AI an toàn, từ tư vấn chuyển đổi AI (AX) đến triển khai và vận hành AWS/GCP. Nếu cần hỗ trợ kiểm tra hoặc cập nhật hệ thống LiteLLM, vui lòng liên hệ Haposoft qua email contact@haposoft.com hoặc số điện thoại +84 941 889 389.